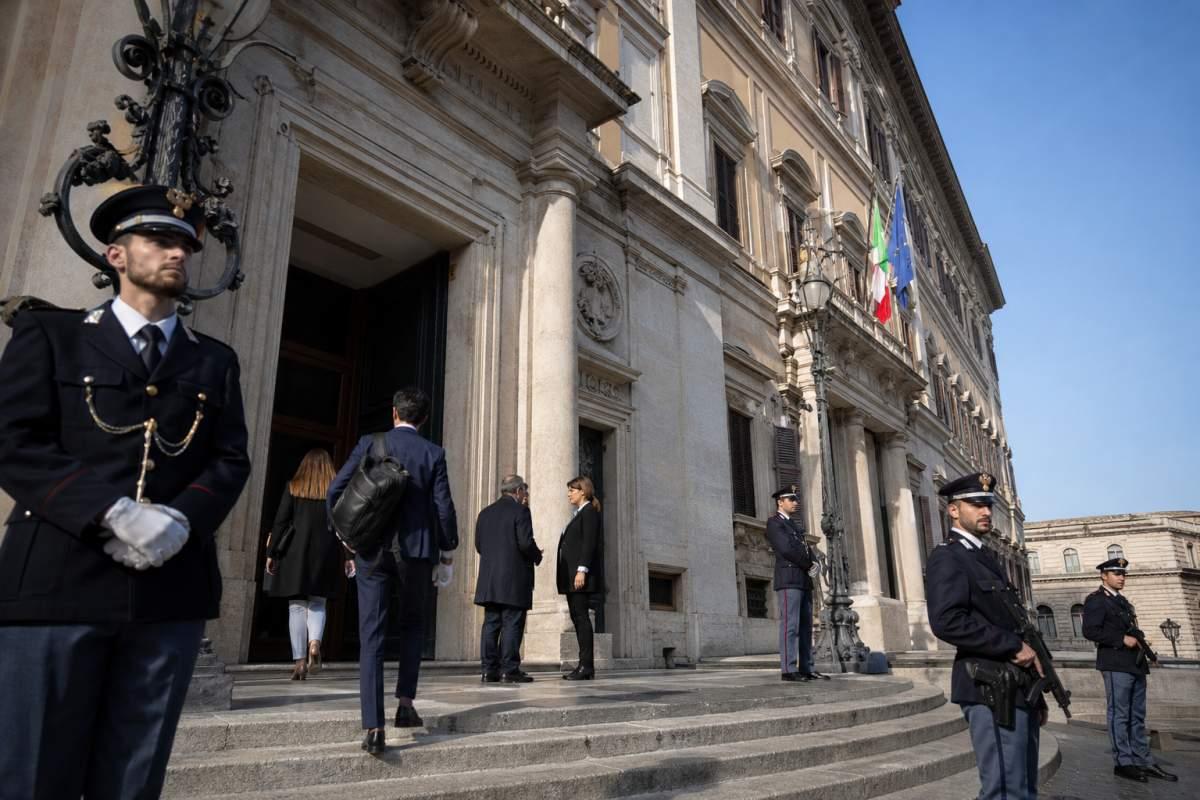
La sicurezza informatica della Camera dei Deputati è stata messa alla prova da un attacco hacker che ha coinvolto alcune caselle di posta elettronica parlamentare, tra cui l’email di Giorgia Meloni, Andrea Delmastro e Paolo Formentini. I vertici di Montecitorio hanno rassicurato che il sistema ha retto e non si tratta di un’emergenza.
Secondo il Corriere della Sera, l’attacco avrebbe interessato i sistemi della Camera, mentre ANSA ed Euronews parlano principalmente di caselle email. La Procura di Roma è in attesa di una relazione dalla Polizia postale per valutare l’apertura di un’indagine per accesso abusivo a sistema informatico.
La Camera ha attivato misure di protezione in collaborazione con l’Agenzia per la cybersicurezza nazionale. Questo tipo di incidenti non è raro, dato che i sistemi istituzionali sono frequentemente bersaglio di attacchi. Le misure adottate possono includere la disattivazione temporanea di alcune funzionalità informatiche per garantire la sicurezza.
Approfondimenti
Questi eventi sottolineano l’importanza crescente della sicurezza informatica nelle istituzioni governative, specialmente in un contesto in cui gli attacchi informatici sono sempre più frequenti e sofisticati.
La risposta della Camera dei Deputati all’attacco
In seguito all’attacco hacker alla Camera dei Deputati, le autorità hanno prontamente attivato misure di sicurezza per proteggere i sistemi informatici. La collaborazione con l’Agenzia per la cybersicurezza nazionale è stata fondamentale per garantire una risposta efficace e tempestiva. Questo protocollo di sicurezza è stato progettato per affrontare situazioni di emergenza e minimizzare i rischi di ulteriori intrusioni. La Camera ha sottolineato che, nonostante l’attacco, i sistemi hanno retto bene, evitando così una crisi più grave.
La decisione di attivare misure di protezione è stata accompagnata da verifiche tecniche approfondite per valutare l’entità dell’attacco e prevenire futuri incidenti. Queste azioni dimostrano l’impegno delle istituzioni nel mantenere la sicurezza delle comunicazioni parlamentari e proteggere i dati sensibili da accessi non autorizzati.
Implicazioni per la sicurezza informatica istituzionale
L’attacco hacker alla Camera dei Deputati evidenzia la vulnerabilità dei sistemi informatici istituzionali e la necessità di aggiornamenti costanti delle misure di sicurezza. Gli attacchi informatici sono una minaccia crescente per le istituzioni governative di tutto il mondo, e questo incidente serve da monito per rafforzare le difese cibernetiche.
Le istituzioni devono investire in tecnologie avanzate e formazione continua del personale per prevenire e rispondere efficacemente a tali minacce. La collaborazione tra enti governativi e agenzie specializzate in cybersicurezza è essenziale per sviluppare strategie di difesa robuste e adattabili alle nuove sfide digitali.
Il ruolo della Procura di Roma e le indagini in corso
La Procura di Roma ha un ruolo cruciale nel determinare le responsabilità legali dell’attacco hacker alla Camera dei Deputati. Attualmente, è in attesa di una relazione dettagliata dalla Polizia Postale per valutare l’apertura di un’indagine formale per accesso abusivo a sistema informatico. Questo processo è fondamentale per identificare i responsabili e prevenire futuri attacchi.
Le indagini potrebbero portare a nuove misure legislative per rafforzare la sicurezza informatica nelle istituzioni pubbliche. Inoltre, potrebbero emergere raccomandazioni per migliorare le pratiche di sicurezza e sensibilizzare il personale sui rischi associati agli attacchi informatici.